
# 热门搜索 #
大模型
人工智能
openai
融资
chatGPT
10月20日,美国国土安全部(DHS)发布通告:
要求美国所有联邦民事行政机构,全面禁止采购DeepSeek的产品,并从现有IT系统中彻底清退相关软件和服务。
公开的原文件在这里:
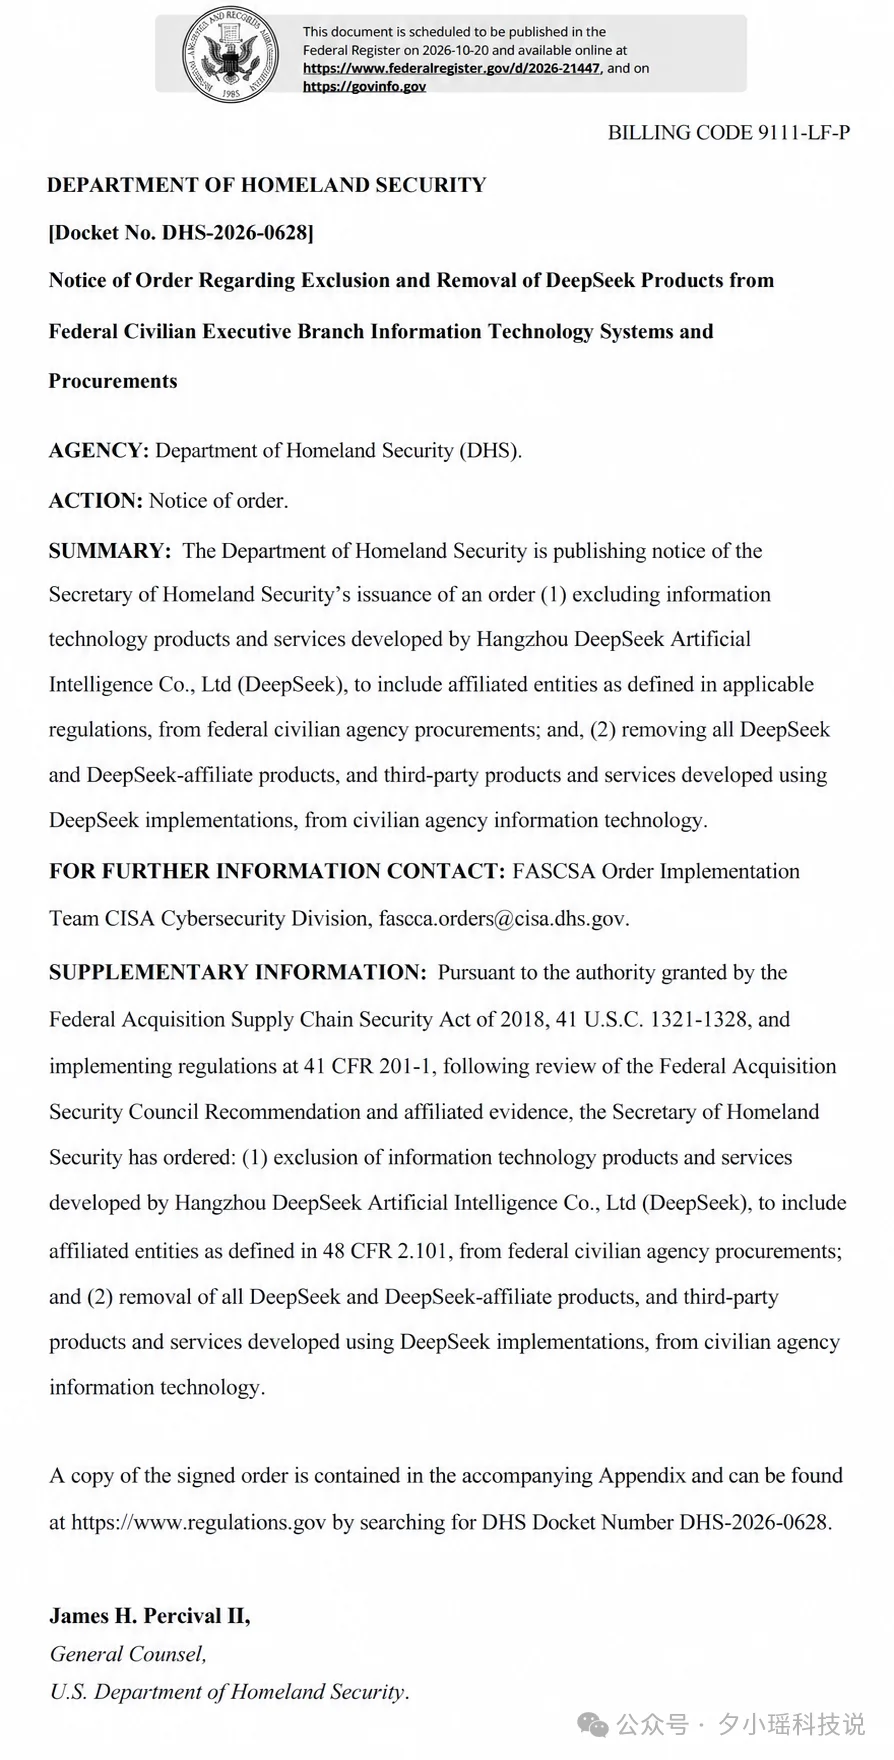
落款日期是2026年7月24日,10月19日刚刚对外公示的。
看文件,他们的核心意思有两个点:
第一,任何在底层使用DeepSeek的第三方软件与商业服务,全部清退。
就算是美国企业也不例外,只要底层跑的是DeepSeek的模型权重,就必须清退。
第二,要拿供应链排除令针对DeepSeek,也就是《联邦采购供应链安全法》(FASCSA),这个以前是用来封杀华为的。。
为了找齐法理依据,DHS给出了三个解释:
不过,DHS这套一锅端的逻辑,也在硅谷安全界和技术社区引发了不少质疑。
美国本土就有不少企业在反对。。
多家安全媒体指出,DHS在公报附录里并没有拿出任何一例实锤,引用的全是公开隐私政策和去年初的旧报告。
而且,在技术社区看来,如果一家美国软件商只是把开源权重下载到美国本土服务器上离线部署,所谓“提示词回传中国服务器”根本无从谈起。
真正被这记重锤砸懵的,其实是一批美国本土软件商。
科技政策学者 Elena Marchetti 分析,此前不少美国本土SaaS供应商专门把DeepSeek的开源模型嵌在底层,靠低成本优势去竞标联邦政府合同。
文章来自于"夕小瑶科技说",作者 "丸美小沐"。


【开源免费】LangGPT 是一个通过结构化和模板化的方法,编写高质量的AI提示词的开源项目。它可以让任何非专业的用户轻松创建高水平的提示词,进而高质量的帮助用户通过AI解决问题。
项目地址:https://github.com/langgptai/LangGPT/blob/main/README_zh.md
在线使用:https://kimi.moonshot.cn/kimiplus/conpg00t7lagbbsfqkq0
